Bir disk formatlanıp “sil” komutu verildiğinde veri gitmez, sadece dosya tablosundaki iz silinir. Kurum bilgisayarlarını hurdacıya veya geri dönüşüm noktasına gönderirken bu farkı bilmeyenler, diskteki muhasebe kayıtlarını, personel bilgilerini ya da müşteri verilerini başkasının eline teslim etmiş olur. AEEE (Atık Elektrikli ve Elektronik Eşya) sürecinde diskin fiziksel olarak imha edilmesi ya da sertifikalı şekilde veri yok edilmesi, cihazın geri dönüşüme girmesinden önce tamamlanması gereken bir adımdır.
Lisanslı tesislerde bu iş genelde iki şekilde yapılır: diski manyetik olarak bozmak (degauss) ya da fiziksel olarak parçalamak. İkinci yöntem artık çok daha yaygın çünkü sonucu gözle görülür, kanıtlanabilir.
İçindekiler
Neden sadece formatlamak yetmiyor?
Formatlama ya da “diski sıfırlama” dediğimiz işlem, diskin yüzeyindeki veriyi fiziksel olarak silmez. Dosya sisteminin “burada veri var” dediği işaretleri kaldırır, veri hâlâ diskte durur ve uygun bir kurtarma yazılımıyla büyük kısmı geri çıkarılabilir. Bu yüzden kurumsal AEEE süreçlerinde “format attık, sorun yok” yaklaşımı güvenlik açısından hiçbir şey ifade etmez.
İşin can alıcı noktası şu: SSD’lerde durum HDD’den farklı işliyor. Klasik bir HDD’de disk üzerine birkaç kez rastgele veri yazdırmak (overwrite) teorik olarak işe yarar, çünkü veri fiziksel olarak manyetik tabakada duruyor ve üzerine yazılabiliyor. SSD’lerde ise veri, kontrolcünün yönettiği hücrelere dağınık şekilde yazılır ve “wear leveling” denen mekanizma yüzünden hangi hücrenin hangi veriyi tuttuğunu dışarıdan net kestiremezsiniz. Yani bir SSD’yi overwrite ile “temizlediğini” düşünen biri, aslında verinin önemli bir kısmını hâlâ diskte bırakmış olabilir. Lisanslı AEEE tesislerinin SSD için doğrudan fiziksel parçalama ya da elektronik devre tahribatı tercih etmesinin sebebi tam olarak bu.
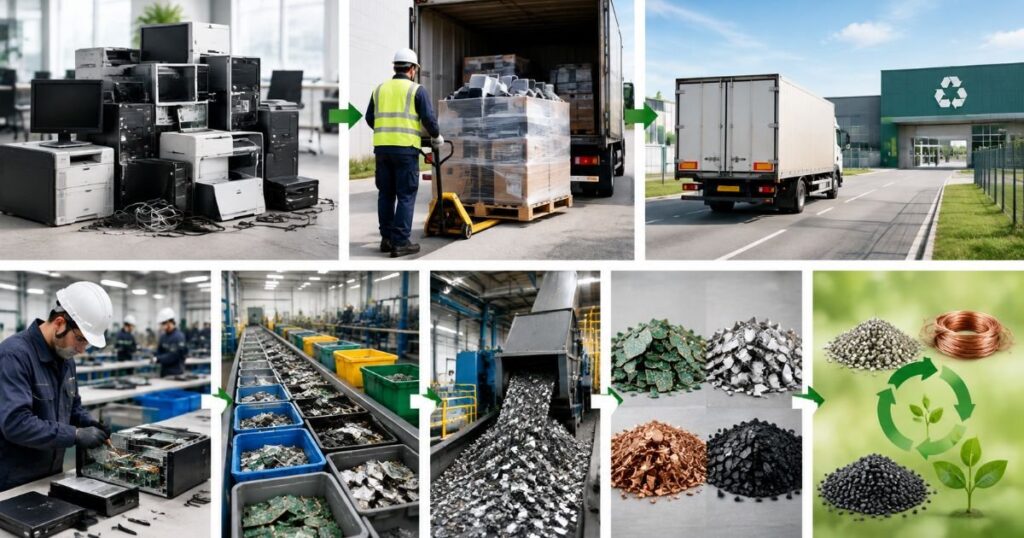
“Şirketlerin Ömrünü Tamamlamış Elektronik Atıkları (AEEE) Lisanslı Tesislerde Nasıl Bertaraf Edilir?” sorusunun cevabında diskler genelde ayrı bir hatta toplanır; parçalama makinesine girmeden önce manyetik alan uygulanan bir istasyondan geçirilir, sonra metal parçalar eritme hattına gönderilir.
Kurumsal ortamda daha küçük ve sık yapılan hata şudur: BT ekibi diski sökme, delme gibi “evde de yapılabilir” yöntemlerle kendi imha ettiğini düşünür ama disk gövdesinin delinmesi her zaman içteki platter veya chip’i tam olarak tahrip etmez. Lisanslı tesisin kullandığı endüstriyel parçalayıcı, diski milimetrik parçalara ayırdığı için veri kurtarma ihtimalini pratik olarak sıfıra indirir; evde matkapla açılan bir delik ise “disk bozuldu” hissi verir ama veri bloklarının büyük kısmı sağlam kalabilir.
- HDD için: fiziksel parçalama veya sertifikalı manyetik bozma (degauss)
- SSD için: fiziksel parçalama veya devre düzeyinde tahribat (overwrite tek başına yetersiz)
- Her iki durumda da: imha işlemine ait tutanak veya sertifika talep etmek
Diski tesise teslim etmeden önce sorulması gereken soru aslında basit: imha mı istiyorsun, yoksa veri yok edildiğine dair kanıt mı? Çoğu kurum ikisini aynı şey sanıyor ama değil. Disk parçalandı diye elinizde otomatik olarak bir belge olmaz; sertifika ayrı bir taleptir ve bazı tesisler bunu ek hizmet olarak sunar, bazıları standart sürecin parçası yapar.
Burada eşik net: eğer diskte kişisel veri, müşteri bilgisi veya ticari sır varsa imha sürecinin yazılı kaydını almak gerekir; elinizdeki diskte sadece işletim sistemi kurulu, içinde kurumsal veri yoksa bu kadar titiz davranmaya gerek kalmaz. KVKK kapsamında bir denetim ya da şikâyet geldiğinde “diski attık, imha ettirdik” demek yetmez; hangi tarihte, hangi tesiste, hangi yöntemle imha edildiğine dair kayıt istenir. Sertifikasız imha, yapılmamış imhadan pek farklı sayılmaz çünkü kanıtlanamaz.
Bir de şu yanlış varsayım var: “Disk zaten bozuk, veri okunamıyor, direkt çöpe atarım.” Bozuk görünen bir disk, özellikle mekanik arıza değil de dosya sistemi hatası yaşıyorsa, laboratuvar ortamında yine de kısmen okunabilir. Disk çalışmıyor diye güvenlik riski bitmiş sayılmaz, imha adımı yine de atlanmamalı.
Küçük ölçekli bir işletmeysen ve elinde 3-5 disk varsa, bunları biriktirip toplu halde lisanslı tesise götürmek daha mantıklı, her disk için ayrı randevu almaya gerek yok. Büyük kurumlarda ise disk sayısı onlarcaysa süreç genelde yerinde toplama ile ilerliyor; tesis araçla gelip diskleri zincirli bir teslim tutanağıyla alıyor, bu da “disk kaybolmasın” derdini ortadan kaldırıyor.
İmha sürecinde sıra nasıl işliyor?
- Önce diskler cihazdan sökülür ve ayrı bir kutuda toplanır; kasayla birlikte göndermek disklerin takip edilmesini zorlaştırır.
- Her disk için seri numarası veya kısa bir kayıt tutulur, hangi bilgisayardan çıktığı not edilir; bu kayıt ileride sertifikayla eşleştirilecek.
- Lisanslı tesise teslim anında bir teslim tutanağı imzalanır, disk sayısı ve türü (HDD/SSD) belirtilir.
- Tesiste diskler yönteme göre ayrılır: HDD’ler degauss veya parçalama hattına, SSD’ler doğrudan fiziksel parçalama hattına gider.
- İmha tamamlandıktan sonra tesis, talep edilmişse imha sertifikası düzenler; bu belgede tarih, yöntem ve disk adedi yer alır.
- Sertifika kurum arşivine kaldırılır; herhangi bir denetimde “veri imha edildi” iddiasının dayanağı bu belgedir.
Bu sırada en çok atlanan adım dördüncü ile beşinci arasındaki boşluk oluyor. Yani disk gerçekten parçalandı ama kimse sertifika istemedi, tesis de otomatik vermedi. Aradan birkaç ay geçtikten sonra “o diski ne yaptık” sorusu geldiğinde elde hiçbir yazılı iz kalmıyor. Sertifikayı teslim anında, diski tesise bırakırken talep etmek en pratik yol; sonradan geriye dönüp istemek bazı tesislerde mümkün olmuyor çünkü kayıtlar toplu tutuluyor, tek disk bazında geriye gidilemiyor.
Her diski bu kadar titiz imha etmek gerekir mi?
Hayır, her disk aynı ciddiyeti istemiyor. Diskte hiç kurumsal veya kişisel veri tutulmamışsa, mesela sadece oyun kurulu kişisel bir eski laptop diskinden bahsediyorsak, lisanslı tesise sertifika talebiyle gitmeye gerek yok; normal AEEE kanalıyla teslim etmek yeterli.
- Disk zaten yıllardır arızalı, hiç veri yazılmamış veya ilk kurulumdan sonra hiç kullanılmamışsa
- Diskteki tüm veri zaten şifreli tutuluyorsa (tam disk şifreleme açıksa), fiziksel imha olmadan anahtarı yok etmek bile çoğu senaryoda pratik olarak yeterli sayılır
- Kurum içi test ortamında kullanılan, gerçek müşteri verisi hiç dokunmamış disklerde sertifika zorunluluğu aramak zaman kaybı olur
- Disk sayısı tek haneli ve kurum zaten büyük bir AEEE sözleşmesi kapsamında toplu teslim yapıyorsa, her disk için ayrı belge istemek işi gereksiz yere uzatır
Buradaki ayrım şifrelemede gizli. Şifrelenmiş bir diskte veri zaten anlamsız bir blok yığınına dönüşmüş durumda, anahtar yok edildiği an pratikte okunamaz hale geliyor. Bu durumda fiziksel imhaya aynı ısrarla gitmek, riski azaltmıyor sadece süreci yavaşlatıyor.
Disk imhası hakkında merak edilenler
Degauss ile fiziksel parçalama arasındaki fark ne?
Degauss, diskin manyetik yapısını bozarak veriyi okunamaz hale getirir ama disk fiziksel olarak bütün kalır. Fiziksel parçalama ise diski gözle görülür parçalara ayırır, bu yüzden denetim sırasında “işlem yapıldı” demesi daha kolay ispatlanır. SSD’lerde degauss işe yaramaz çünkü veri manyetik değil elektronik olarak tutulur.
İmha sertifikası olmadan disk teslim edilirse ne olur?
Disk muhtemelen yine imha edilir ama elinizde bunu kanıtlayacak bir belge kalmaz. Bir denetim ya da veri ihlali şüphesi geldiğinde “imha ettirdik” demek yeterli görülmeyebilir, tarih ve yöntem içeren yazılı kayıt istenir.
Eski bir sunucudaki RAID disklerine de aynı imha süreci mi uygulanır? RAID dizisindeki diskler de tek tek sökülüp aynı hatta gönderilir, aralarında veri parçalanmış (striping) olsa bile her disk ayrı ayrı imha edilmeden bırakılmaz çünkü parçalardan veri kısmen birleştirilebilir.